Als einer der führenden Lebensmittelgroßhändler Österreichs steht Eurogast für Qualität, Verlässlichkeit und langfristige Partnerschaften. Dieser Anspruch endet für uns nicht bei unseren Produkten, unserer Logistik oder unseren Services. Er umfasst ebenso den verantwortungsvollen Umgang mit Informationen, Daten und digitalen Prozessen sowie die Sicherheit unserer gesamten Lieferkette.
Mit der Umsetzung der europäischen NIS-2-Richtlinie steigen die Anforderungen an Cyber- und Informationssicherheit und an einen verantwortungsvollen Umgang mit möglichen Risiken entlang der Lieferkette.
Auch wenn die Eurogast Österreich GmbH und ihre Gesellschafter nach aktueller Bewertung nicht unmittelbar in den Anwendungsbereich der NIS-2-Regelung fallen, haben wir uns bewusst dazu entschieden, uns an den entsprechenden Anforderungen zu orientieren und diese innerhalb der Eurogast Gruppe konsequent umzusetzen.
Die zunehmende Digitalisierung verbindet Unternehmen, Kunden, Lieferanten und Dienstleister heute enger denn je miteinander. Damit entstehen neue Möglichkeiten – gleichzeitig aber auch neue Anforderungen an Sicherheit, Transparenz und einen verantwortungsvollen Umgang mit Risiken.
Informationssicherheit ist kein einmaliges Projekt, sondern eine kontinuierliche Aufgabe. Deshalb setzen wir auf klare Verantwortlichkeiten, definierte Prozesse und die regelmäßige Sensibilisierung der Menschen, die täglich mit unseren Systemen und Informationen arbeiten.
Ein wesentlicher Bestandteil unseres Ansatzes ist die Zusammenarbeit mit unseren Lieferpartnern. Denn Sicherheit entsteht dort, wo alle Beteiligten Verantwortung übernehmen.
Im Rahmen unserer NIS-2-Aktivitäten beziehen wir deshalb auch relevante Lieferpartner in unsere Betrachtung ein und bewerten gemeinsam wesentliche Aspekte der Informations- und Lieferkettensicherheit. Dabei geht es nicht darum, zusätzliche Bürokratie zu schaffen, sondern Transparenz herzustellen, Risiken besser einschätzen zu können und das gemeinsame Sicherheitsniveau nachhaltig weiterzuentwickeln.
Darüber hinaus haben sich alle Lieferpartner der Eurogast Österreich im Rahmen der vertraglichen Zusammenarbeit dazu verpflichtet, die für sie geltenden gesetzlichen und vereinbarten Anforderungen einzuhalten. Diese verbindliche Grundlage schafft klare Standards für eine verantwortungsvolle, transparente und verlässliche Zusammenarbeit entlang unserer Lieferkette. Ergänzend dazu werden die Beschaffungsprozesse regelmäßig durch unabhängige externe Zertifizierungsstellen überprüft und validiert. So stellen wir sicher, dass definierte Anforderungen und Qualitätsstandards nicht nur festgelegt, sondern auch laufend nachvollzogen und weiterentwickelt werden. Für unsere Kunden und Geschäftspartner bedeutet das zusätzliche Transparenz und Sicherheit – von der Auswahl unserer Lieferpartner bis hin zu den zentralen Abläufen in der Beschaffung.
So schaffen wir eine verlässliche Grundlage für unsere Kunden und Geschäftspartner – und stärken gleichzeitig die Widerstandsfähigkeit unserer gemeinsamen Lieferkette.
Für Eurogast ist die Auseinandersetzung mit NIS2 daher mehr als die Reaktion auf neue regulatorische Rahmenbedingungen.
Wir verstehen Informations- und Cybersicherheit als Teil unserer unternehmerischen Verantwortung und unseres Qualitätsverständnisses. Unsere Kunden, Lieferanten und Partner sollen sich darauf verlassen können, dass wir Risiken ernst nehmen, vorausschauend handeln und unsere Prozesse kontinuierlich weiterentwickeln.
In dieser Rubrik informieren wir transparent über unseren Umgang mit NIS2, unsere Maßnahmen und Anforderungen sowie über relevante Informationen für unsere Liefer- und Geschäftspartner.
Die Informationssicherheitsrichtlinie muss die wesentlichen Anforderungen an Informationssicherheit abdecken (alle Kernthemen müssen - sofern sie anwendbar sind - in dieser Richtlinie beschrieben werden) und sollte auf ein bestehendes Regelwerk aufbauen (zB. ISO 27001/27002, NIST 800, ITGrundschutz, WKO Basismaßnahmen für Informationssicherheit im Unternehmen). Die Richtlinie muss von der Geschäftsführung freigegeben und für alle Mitarbeiter verfügbar sein. Zumindest alle zwei Jahre muss eine Überprüfung der Aktualität, der Eignung und Wirksamkeit der Sicherheitsmaßnahmen stattfinden und ggf. die Richtlinie angepasst werden.
Die Schulung muss die Inhalte der Informationssicherheitsrichtlinie umfassen und auf aktuelle Bedrohungen eingehen. Die Inhalte müssen zumindest folgende Themen umfassen:
Eine vollständige Schulung muss zumindest beim Eintritt stattfinden und aktualisierte Information muss zumindest alle zwei Jahre kommuniziert werden.
Es muss zumindest eine benannte Person geben, die für das Thema Informationssicherheit zuständig ist, d.h. die Richtlinie erstellt, sich um die Umsetzung der Maßnahmen kümmert und dafür die notwendige Zeit zur Verfügung gestellt bekommt. Diese Person muss das notwendige fachliche Grundwissen zu den Themen haben und sich laufend über Cyberrisken informieren. Diese Tätigkeit kann neben anderen Tätigkeiten ausgeübt werden oder auch von Externen im Auftrag des Unternehmens wahrgenommen werden.
Sowohl der Zugang zu den Anwendungen als auch zu den Dateisystemen muss reglementiert sein und über korrekt gesetzte Berechtigungen sichergestellt werden, dass nur die Personen zugreifen können, die aufgrund ihres Jobprofils einen Bedarf dafür haben (Need-to-know). Es gibt eine dokumentierte Vorgehensweise zur Vergabe und Entzug von Berechtigungen.
Es muss klar beschriebene Sicherheitskriterien für Passwörter geben, die die Empfehlungen aktueller Standards umsetzen (Passwortstärke, keine Mehrfachverwendung von Passworten etc.). Referenz: BSI, NIST 800, etc. Zumindest bei kritischen Systemen muss MFA (Multi-Faktor Authentisierung) in Verwendung sein.
Regelmäßige Aktualisierung der Systeme mit Updates, die vom Hersteller zur Verfügung gestellt werden. Kein Sicherheitsupdate darf länger als ein Quartal überfällig sein (außer es gibt einen dokumentierten Grund, warum ein Update nicht eingesetzt werden kann). Systeme, die nicht mehr vom Hersteller mit Sicherheitsupdates versorgt werden, werden rechtzeitig außer Betrieb genommen bzw. es gibt definierte Ausnahmeprozesse inklusive einer Abweichungsliste und kompensierender Maßnahmen.
Es ist eine Netzwerk-Segmentierungseinrichtung (zB. Firewall, Router, etc.) im Einsatz, die auf Basis möglichst restriktiv gesetzter Regeln den Netzwerkverkehr aus dem Internet in das interne Netzwerk beschränkt.
Es muss zumindest eine Anti-Malware-Software im Einsatz sein, welche laufend die Systeme und Dateien auf Schadsoftware überprüft. Die Software muss laufend aktualisiert werden und diese Aktualisierung zumindest einmal monatlich zentral geprüft werden. Es gibt einen bekannten Ablauf zur Behandlung von Sicherheitsvorfällen.
Es muss die Möglichkeit bestehen, Dateien verschlüsselt zu übertragen, entweder per E- Mail (zB. S/MIME, PDF verschlüsselt, mandatory enforced TLS, etc.) oder per verschlüsseltem Upload. Formulardaten auf der Webseite werden ausschließlich über https hochgeladen.
Der Notfallplan (inkl. Backupkonzept) muss beschreiben, wie auf einen schwerwiegenden IT-Sicherheitsvorfall reagiert wird. Schwerwiegende Sicherheitsvorfälle sind zum Beispiel:
Die Pläne müssen mindestens alle zwei Jahre getestet werden. Der Test muss zumindest die Daten- und Servicewiederherstellung umfassen.
Es müssen Mitarbeiter mit nachgewiesenen Qualifikationen in den Bereichen vertiefte Incident Response und IT-Forensik im Unternehmen beschäftigt sein oder es muss ein SLA/Vertrag mit einem entsprechenden Unternehmen bestehen, bzw. der Zugriff auf ein solches muss über eine Cyberversicherung gedeckt sein.
Der im Unternehmen implementierte Notfallplan muss einen eindeutigen Verweis auf die geltenden Rückrufrichtlinien bei Lebensmittelnotfällen sowie auf die aktuelle Eurogast-Notfallhotline enthalten. Es ist sicherzustellen, dass alle relevanten Mitarbeitenden regelmäßig geschult werden und nachweislich in der Lage sind, die definierten Notfallprozesse im Ereignisfall korrekt und unverzüglich anzuwenden. Die Durchführung der Schulungen sowie der Kenntnisstand der Mitarbeitenden müssen dokumentiert und im Rahmen von Audits nachvollziehbar sein.
Die Eurogast Österreich GmbH mit Sitz in 6511 Zams fungiert als Dienstleistungsunternehmen für ihre Gesellschafter. Sie übernimmt zentrale Aufgaben (z. B. Einkauf, Logistik, Marketing, IT etc.) für die angeschlossenen Unternehmen.
Die Gesellschafter der Eurogast Gruppe und die Eurogast selbst sind nicht von der NIS-2 Regelung betroffen.
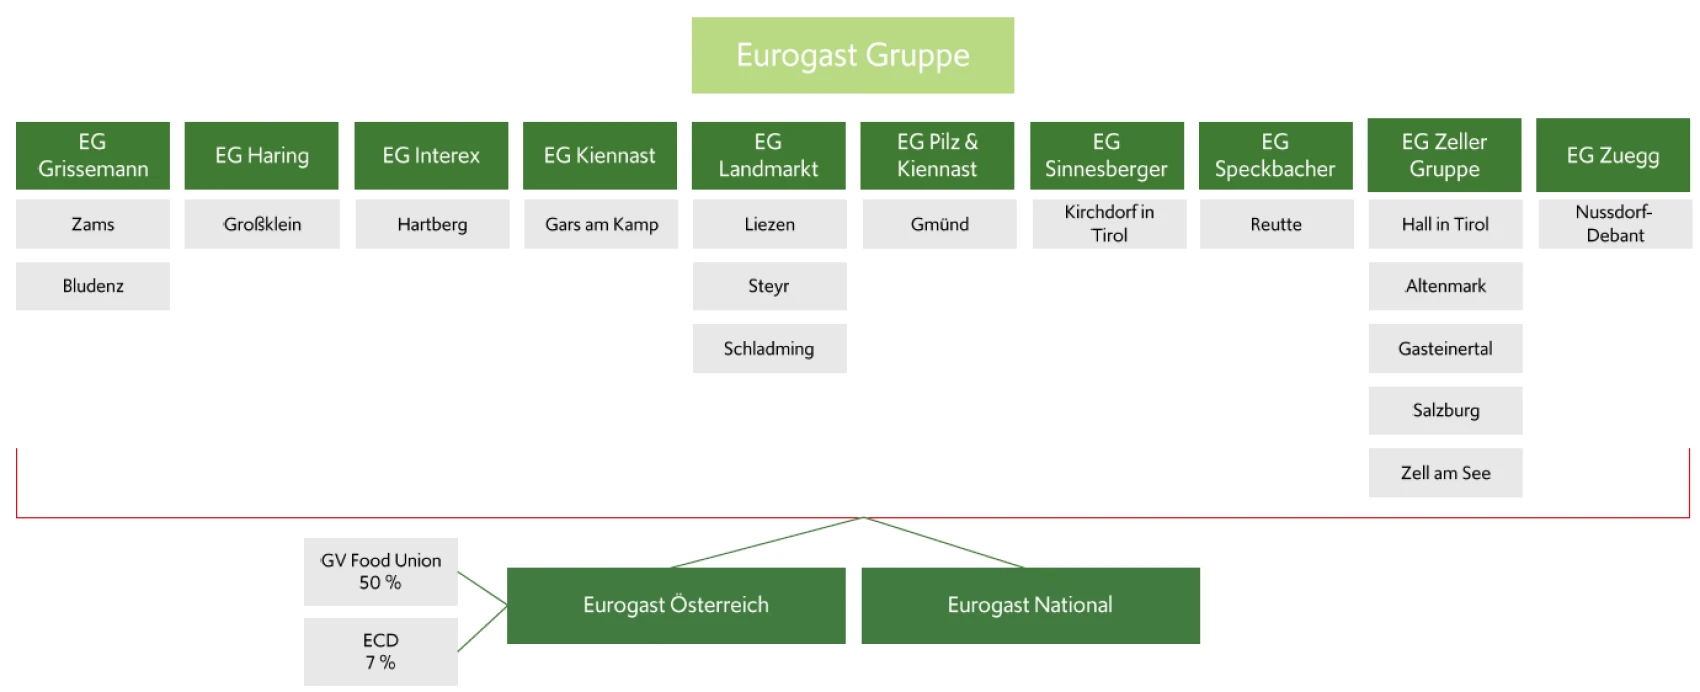
Im Sinne der Lieferkettentransparenz und der Eigenverantwortung die gegenüber Kund:innen und Geschäftspartner:innen bestehen, hat die Eurogast Gruppe beschlossen auf Basis der NIS-2 Regelungen freiwillig den geltenden Bestimmungen Folge zu leisten und ein engmaschiges Sicherheitsnetz zu installieren.
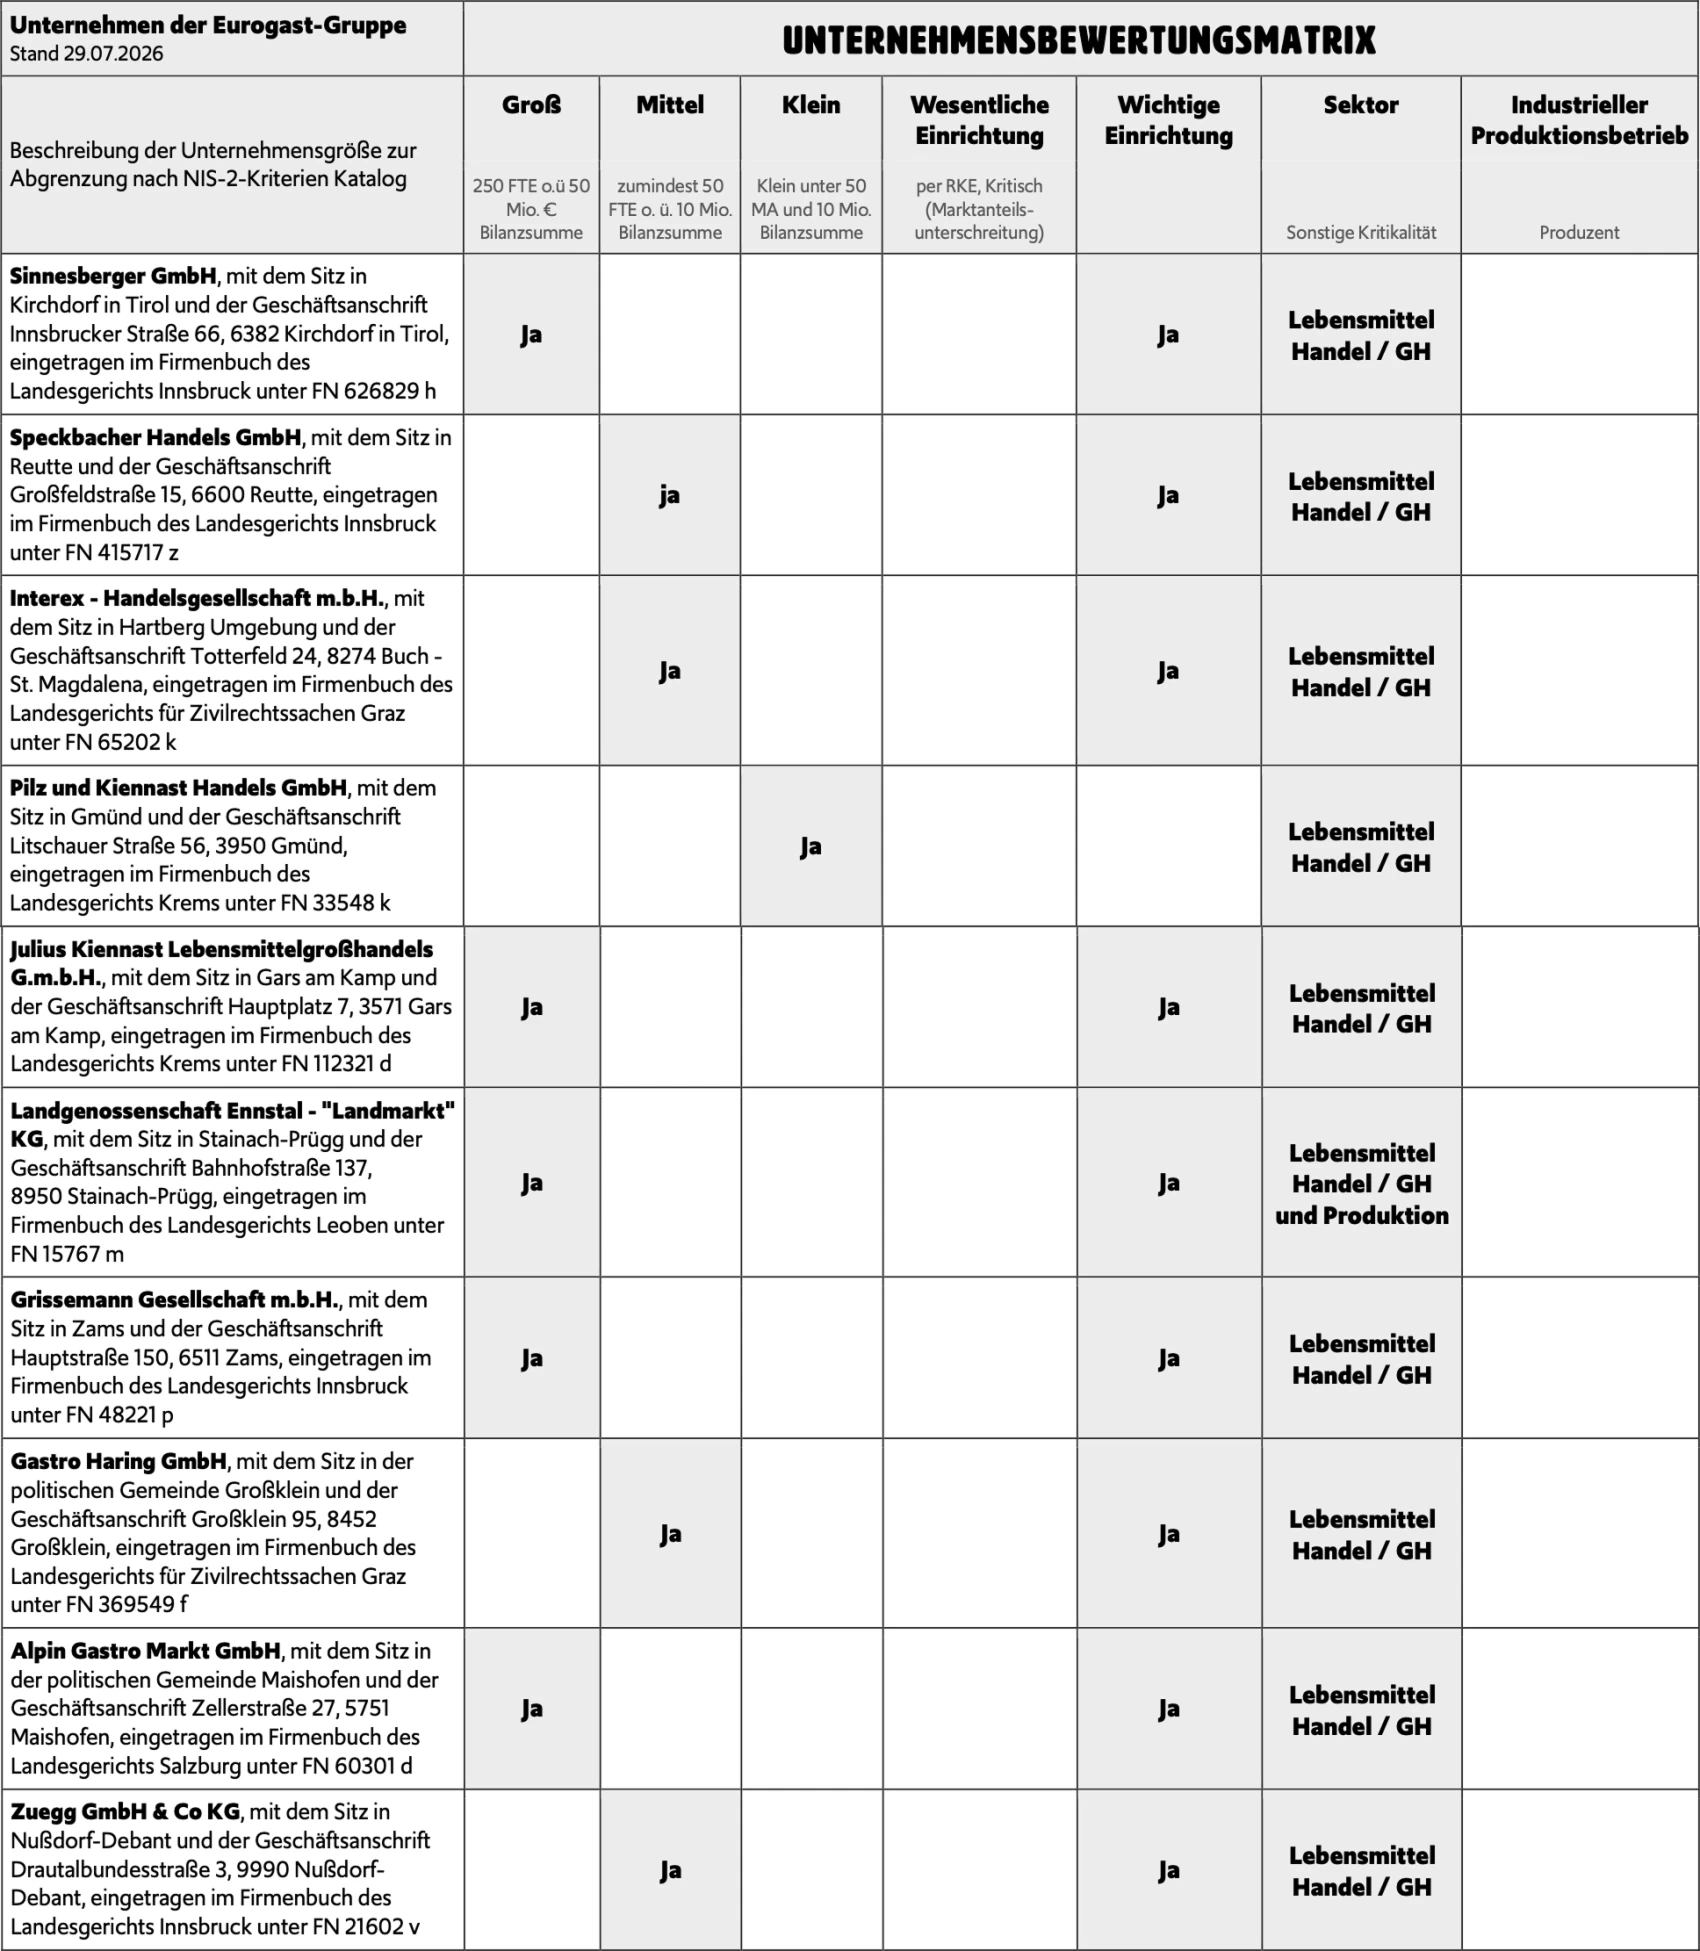


Suchen Sie den Eurogast Partner in Ihrer Nähe oder wählen Sie diesen einfach im Dropdown-Menü aus: